ChatGPTの情報漏洩を徹底解説!実際の事例と今日できる対策も紹介
ChatGPTに入力した内容が漏れて、会社や顧客に迷惑をかけないか不安。ニュースで漏洩事例を見るたびに、今のまま使い続けてよいのか迷っていないでしょうか。不安の正体を分解すると、漏洩には決まった経路があり、対策も経路ごとに整理できます。
本記事では、ChatGPTで情報漏洩が起きる仕組みと実際の事例、個人が今日できる設定と会社の対策を解説します。この記事を読めば、漏洩の経路ごとに個人と会社が取るべき具体的な対策が分かります。結論から言うと、リスクの大半は地味な2本柱で抑えられます。学習まわりの設定確認と、入力ルールの整備です。
目次
- ChatGPTで情報漏洩が起きる仕組み
- 実際に起きたChatGPTの情報漏洩の事例から学ぶ
- ChatGPTの情報漏洩を防ぐ個人の設定と習慣
- 会社としてやるべきChatGPTの情報漏洩対策
- コーディング利用は漏洩対策の主戦場【2026年の視点】
- ChatGPTの情報漏洩に関するよくある質問
- ChatGPTの情報漏洩は経路ごとの設定とルールで防ぎましょう
- 参考リンク
ChatGPTで情報漏洩が起きる仕組み
ChatGPTの情報漏洩は、漏れる経路を知ると、必要な対策を選びやすくなります。国の機関が利用者と運営元の両方に注意を促していることも、対策の前提として押さえておきましょう。ChatGPTで情報漏洩が起きる仕組みについて、まず押さえたい基本は以下の3つです。
- 漏洩の経路は大きく3つに分けられる
- 個人情報保護委員会も注意喚起を出している
- 運営元のOpenAIも行政から注意を受けた
漏洩の経路は大きく3つに分けられる
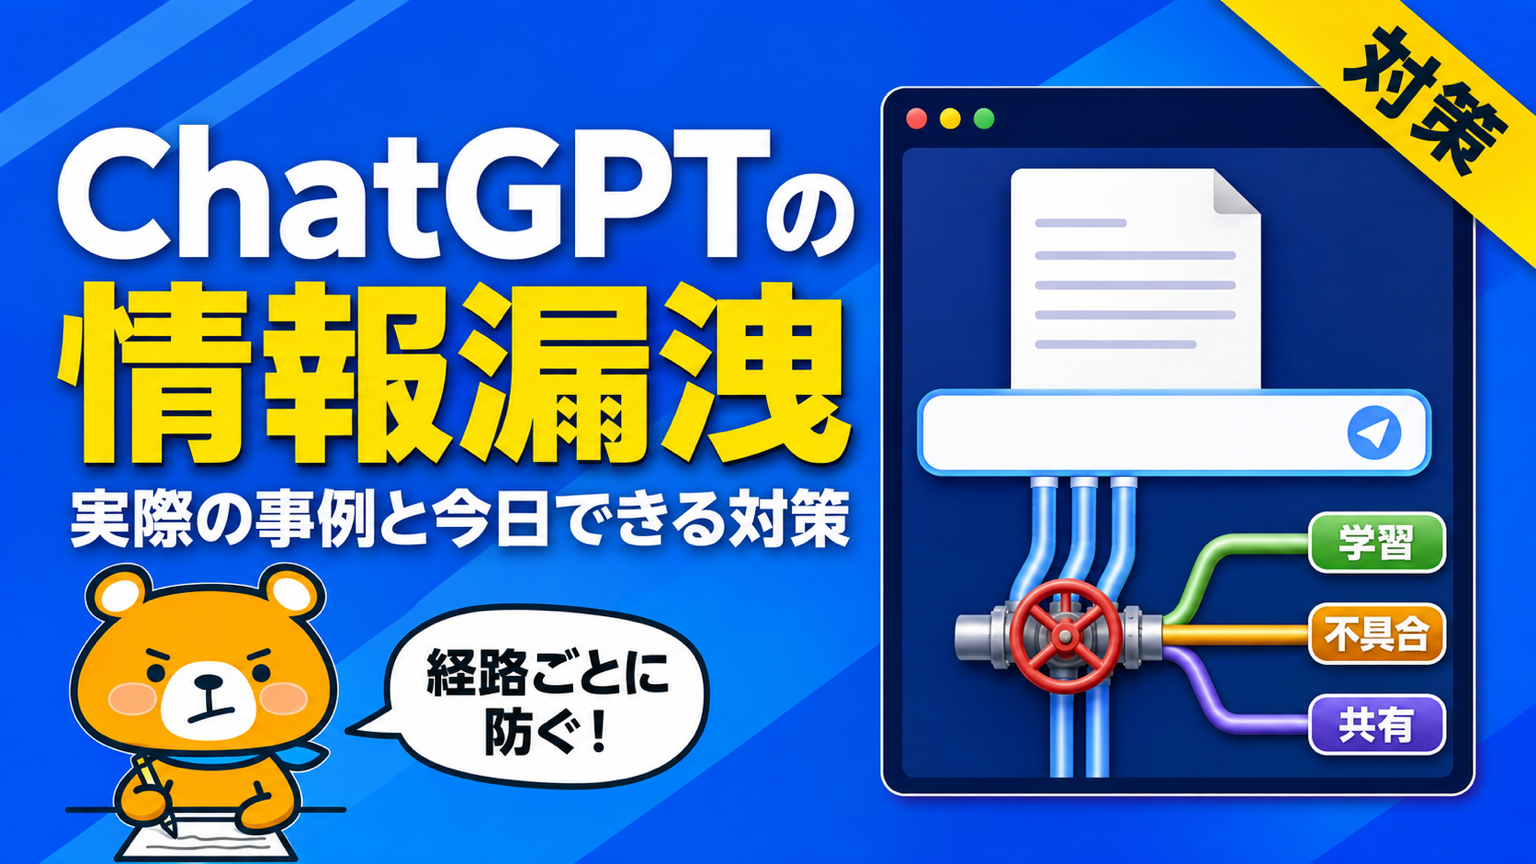
ChatGPTの情報漏洩は、経路で分けると考えやすくなります。ChatGPTで情報が漏れる経路は、以下の3つです。
- 入力したデータの行き先:設定によっては、モデルの学習に使われる可能性がある
- サービス側の不具合やアカウントの乗っ取り:自分の運用と関係なく起こる
- 共有や操作のミス:生成物や会話を意図せず人に見せてしまう
経路が違えば対策も違います。すべてを1つの方法で防ごうとせず、経路ごとに手を打つのがChatGPTの情報漏洩対策の基本方針になります。
個人情報保護委員会も注意喚起を出している
ChatGPTの情報漏洩は、個人の心配性の話ではなく、国の機関が公式に注意を促している問題です。根拠は、個人情報保護委員会が2023年6月に出した注意喚起です。
委員会が指摘したのは、個人情報保護法違反となる可能性です。本人の同意なく個人データを含むプロンプトを入力し、応答の生成以外の目的で扱われる場合が当てはまります。
あわせて、サービス事業者が入力データを機械学習に利用しないことなどを十分確認するよう求めています。個人情報を扱う仕事でChatGPTを使うなら、入力データが機械学習に使われないかの確認は必須です。
より新しい公的な位置づけもあります。IPAの情報セキュリティ10大脅威2026では、AIの利用をめぐるサイバーリスクが組織向けの3位に初めて選ばれました。
運営元のOpenAIも行政から注意を受けた
同じ2023年6月、個人情報保護委員会は運営元のOpenAIに対しても、個人情報保護法に基づく注意喚起を行っています。内容は、本人の同意なく病歴などの要配慮個人情報を取得しないことや、利用目的を日本語で通知・公表することの要求です。
利用者側だけでなく提供側にも行政の目が入っている事実は、ChatGPTの情報漏洩という問題の重さを示しています。ChatGPTはルールなしで使い続けてよい道具ではない、との前提を共有するところが対策の出発点です。
実際に起きたChatGPTの情報漏洩の事例から学ぶ
ChatGPTをめぐっては、障害で他の利用者の情報が画面に表示された問題や、業務のソースコードの入力が問題になった事例が報じられています。過去の事例を知ると、どの経路にどんな対策が足りなかったのかが見えてきます。ChatGPTの情報漏洩の事例で押さえる点は、以下の3つです。
- 障害で他人の情報が見える事故は実際に起きた
- 機密コードの入力が問題になった事例も報じられた
- 事例の共通点は設定とルールの不在にある
障害で他人の情報が見える事故は実際に起きた
OpenAIの公式の稼働状況ページには、2023年3月20日にChatGPTで全面的な障害が発生したことが記録されています。同日の障害をめぐっては、他の利用者の情報の一部が画面に表示された問題が広く報じられました。運営側が経緯の説明を公表する事態にもなりました。
サービス側の不具合は、利用者側の注意では防げない性質のものです。だからこそ、そもそも漏れて困る情報を入れない運用が、最後の砦として効いてきます。他社サービスも含めた公表事例と原因の分析は、次の記事で解説しています。
» 生成AIの情報漏洩はなぜ起こる?実際の事例と防ぐ対策・入力後の対応を解説
機密コードの入力が問題になった事例も報じられた
海外の大手メーカーで、従業員が業務のソースコードをChatGPTに入力したことが問題となり、社内利用が制限された事例も複数の媒体で報じられています。悪意のない、業務を早く終わらせるための利用が発端だった点が重要です。
禁止だけでは同じことが繰り返されます。従業員が入力してよい情報の線引きを先に示すことが、機密情報の入力による事故への実効的な対策です。
事例の共通点は設定とルールの不在にある
ChatGPTの情報漏洩の事例を並べると見えてくる共通点は、以下の3つです。
- 学習まわりの設定を確認しないままの利用
- 入力してよい情報の線引きの不在
- 組織としての受け皿がない個人任せの利用
裏を返せば、設定とルールの2つの手当てで、報じられた事故の多くは防げる構図になっています。3つの経路のうち、利用者が今日から動かせるのは入力側の対策です。入力側の具体策は、個人の設定と会社のルールに分けて整理できます。
ChatGPTの情報漏洩を防ぐ個人の設定と習慣
ChatGPTの情報漏洩の経路のうち、入力したデータの行き先と共有のミスは、利用者が自分で手を打てます。設定画面の確認と使い方の見直しは、今日から始められます。ChatGPTの設定と使い方で、個人が今日できることは以下の3つです。
- モデル改善への提供設定を確認する
- 残したくない相談は一時チャットを使う
- 共有リンクの範囲は最小にする
モデル改善への提供設定を確認する
最初の確認先は、設定画面にあるデータコントロール(Data controls)です。OpenAIの公式ヘルプによると、対象のトグルの正式名称は「Improve the model for everyone」です。
パソコンではプロフィール→設定→データコントロール、スマートフォンのアプリではサイドバーのプロフィールから同じ項目にたどり着けます。設定はアカウント全体に同期されるため、1回オフにすれば端末ごとの作業は不要です。
学習をオフにする方法はもう1つあります。OpenAI公式のプライバシーポータル(privacy.openai.com)から「do not train on my content」を申請する方法です。どちらの方法でも、効果が及ぶのは設定後の新しい会話からで、過去の会話には遡りません。
また、会話の削除と学習のオフは別物です。履歴を消しても学習設定は変わらない点は、誤解しやすいポイントです。
見落としやすい例外がフィードバックです。OpenAIの公式ヘルプによると、回答への評価(高評価・低評価)を送ると、学習をオフにしていても評価した会話の全体が学習に使われる場合があります。業務の会話では評価ボタンを押さない運用が安全です。
会社支給のアカウントでは、管理者の方針が個人の設定より優先される場合があります。設定項目の名称や画面は、更新されることもあります。最終的には、OpenAIの公式ヘルプの最新の記載とあわせて確認してください。
残したくない相談は一時チャットを使う
ChatGPTには、履歴に残さずに使う一時チャットの機能が用意されています。OpenAIの公式FAQによると、一時チャットは履歴とメモリに残らず学習にも使われません。ただし安全確認の目的で、最大30日間はコピーが保持される仕様です。「その場で完全に消える」わけではない点まで含めて理解しておきましょう。
もう1つの注意が会社のワークスペースでの扱いです。OpenAIの公式FAQには、Enterprise系のプランでは一時チャットも管理者が監査用の仕組み(Compliance API)から30日間参照できると明記されています。一時チャットは「会社に見えない抜け道」ではありません。
共有リンクの範囲は最小にする
便利な共有機能は、漏洩の経路にもなります。OpenAIはChatGPT公式ドキュメントの「Sites」のページで、共有範囲について、意図する読者に合う最も狭い範囲を選ぶよう案内しています。会話やページを共有するときは、最も狭い範囲を選ぶ原則をそのまま採用してください。
インターネット全体への公開を選べば、検索エンジンを含む誰からも見える前提で扱うべきです。全体公開の共有リンクに、業務情報を載せない運用を徹底しましょう。
会社としてやるべきChatGPTの情報漏洩対策
会社でChatGPTを使う場合は、学習の設定や入力の判断を従業員それぞれに任せない仕組みが必要です。ChatGPTの情報漏洩を防ぐために、組織の側で決めることは以下の3つです。
- 業務利用は法人プランで学習リスクを断つ
- 入力ルールと教育をセットで整える
- アカウントの管理を個人任せにしない
業務利用は法人プランで学習リスクを断つ
個人アカウントの業務利用は、学習設定が本人任せになる点が弱点です。OpenAIの公式なエンタープライズプライバシーの説明によると、法人向けサービスは既定で学習に使われません。対象はChatGPT Business・Enterprise・Edu・Healthcare・Teachers・APIの各サービスです。
中小規模の会社なら、2名から契約できるBusinessが現実的な最初の選択肢になります。法人向けサービスには暗号化があり、Enterprise系では管理者向けの監査の仕組み(Compliance API)までそろいます。
APIで自社システムに組み込む場合も、入出力は既定で学習に使われず、保持は最大30日です。要件次第では保持ゼロ(ZDR)の構成も申請できます。
従業員それぞれの設定を信じる運用から、契約条件で一律に守る運用へ切り替えるのが、会社としての本筋です。OpenAIはSOC 2 Type 2などの第三者認証の状況を公開しており、稟議の添付資料として使えます。
入力ルールと教育をセットで整える
設定だけで止められないのが、紙の顧客名簿を読み上げて入力するような運用です。入力してよい情報の線引きと、迷ったときの相談先を社内ルールとして明文化し、教育とセットで回します。
社内ルールの作り方は、公的なひな形を土台にするのが近道です。生成AIの社内ルールを作る具体的な手順は、次の記事で解説しています。
» 生成AIの社内ルールの作り方を徹底解説!盛り込む項目とひな形も紹介
アカウントの管理を個人任せにしない
アカウント情報が外部で売買されていたとの報道もあり、乗っ取りは現実的な経路です。パスワードの使い回し禁止と多要素認証の徹底は、ChatGPTに限らない基本です。ただし、AIの会話履歴には業務情報が濃縮されるため、乗っ取られたときの被害の大きさが違います。
ChatGPTのアカウントは、退職時の処理まで含めて、会社の資産として管理する体制に載せましょう。生成AI全体の守り方は次の記事にまとめています。
» 生成AIのセキュリティを徹底解説!リスクの分類と会社でやるべき対策も紹介
コーディング利用は漏洩対策の主戦場【2026年の視点】
ChatGPTの情報漏洩対策は、チャットに入力する文章だけを見ていると抜けが出ます。報じられた事例で入力されたのはソースコードで、リポジトリごとAIに渡す使い方も広がっているためです。コーディング利用の情報漏洩対策で見落とされがちな論点は、以下の3つです。
- 報じられた事例の本質はコード入力にある
- コーディングAIは学習ポリシーをまず確認する
- エージェント型の権限管理まで視野に入れる
報じられた事例の本質はコード入力にある
大手メーカーの事例で入力されたのは、雑談ではなくソースコードでした。コードには、システムの構造だけでなく、認証情報や顧客データの扱いまで写り込みます。つまりChatGPTの漏洩対策は、実はコーディング用途でこそ最も重要です。
現在はCodexやClaude Codeのように、リポジトリごとAIに渡す使い方が広がっています。チャットにコードを貼る前提ではなくなり、コード入力の論点の重みは増す一方です。
コーディングAIは学習ポリシーをまず確認する
コーディングAIを業務で使うなら、入力が学習に使われる条件をまず確認します。たとえばChatGPT公式ドキュメントの「Pricing」のページには、Codexはビジネス向けプランで業務データを既定で学習に使わないと明記されています。Claude Code公式ドキュメントによると、Claude Codeも商用プランは学習の対象外で、個人プランは利用者の設定次第です。
さらに注意したいのが設定の独立性です。OpenAIの公式ヘルプによると、Codexには作業環境のデータを学習に提供する別の設定があります。Codexの作業環境の設定は、ChatGPT本体の学習オフやプライバシーポータルの申請とは連動しません。
チャット側をオフにして安心せず、コーディング側の設定は別に確認してください。Claude Code側の確認手順は、次の記事で解説しています。
» Claudeに学習させない設定を解説!Claude Code・法人での扱いも紹介
エージェント型の権限管理まで視野に入れる
エージェント型のコーディングAIは、ファイルを読み書きしコマンドまで実行するため、チャットの入力ルールだけでは守り切れません。機密ファイルを読ませない設定や、動ける範囲を制限するサンドボックスまで含めた管理が必要な領域です。
チャット時代の対策で止まっているルールは、コーディング利用まで対象を広げて見直しましょう。
ChatGPTの情報漏洩に関するよくある質問
ChatGPTの利用が会社や取引先に知られるかどうかと、機密情報を誤って入力したときの対応に回答します。ChatGPTの情報漏洩について本記事で答える質問は、以下の3つです。
- 会社にChatGPTの利用はバレますか?
- 取引先にAIで作った文章だとバレますか?
- 誤って機密情報を入力したらどうすればよいですか?
会社にChatGPTの利用はバレますか?
会社が管理する端末やネットワークで使えば、知られると考えてください。アクセス記録が残るのが普通で、情報システム部門は、通信ログや資産管理の仕組みで利用状況を把握できます。隠れて使っても分からないだろう、という前提は成り立ちません。
一時チャットなら残らないという理解も、法人ワークスペースでは通用しません。アクセス記録や通信ログは、懲戒のためというより、事故時の原因調査に不可欠な仕組みでもあります。
隠れて使うより、先に会社へ相談する順序に変えるのが正解です。禁止されているなら申請し、ルールがないなら作る提案をするほうが、本人にとっても会社にとっても安全に得をします。
取引先にAIで作った文章だとバレますか?
AIが書いた文章の判定は確実ではなく、バレるかどうかは運の問題になります。むしろ危険なのは、共有リンクの公開範囲ミスや、生成物に混ざった誤情報から発覚する経路です。
実務の答えは隠すことではありません。東京都の生成AI利用の手引きのように、公的機関でも、対外的に使う場合は生成AIの利用を明記する運用が採用されています。開示を前提にした品質管理のほうが、信頼を守れる道です。
誤って機密情報を入力したらどうすればよいですか?
まず該当の会話を削除し、モデル改善への提供設定を確認します。OpenAIの公式ヘルプによると、削除したチャットは表示から即座に消えます。法的義務などの例外を除き、30日以内にシステムから完全に削除されます。
連携アプリのデータは、会話の削除で消えます。ただし、アプリの接続解除だけでは過去の会話内のデータが消えない点も覚えておいてください。
「例外」は実在します。OpenAIは公式ブログで、訴訟に伴う裁判所命令により、削除済みを含む利用者データの保持を一時的に義務付けられた経緯を説明しています。命令は2025年9月に終了し、標準の30日の運用へ戻っています。
削除は万能ではなく、そもそも入れない運用が上位の対策です。そして重要なのが、会社のルールに沿って速やかに報告することです。個人情報が含まれる場合は法的な対応判断が必要になるため、隠して様子を見る選択が最も傷を深くします。
ChatGPTの情報漏洩は経路ごとの設定とルールで防ぎましょう
ChatGPTの情報漏洩は、入力データの行き先、サービス側の不具合と乗っ取り、共有と操作のミスの3つの経路に整理できます。経路ごとに手を打てば、過度に恐れる必要はありません。ChatGPTの情報漏洩を防ぐために個人と会社が取る対策は、以下のとおりです。
- 個人:データコントロールの確認・一時チャット・共有範囲の最小化
- 会社:法人プラン・入力ルールと教育・アカウント管理
さらに2026年の主戦場は、コードごとAIに渡すコーディング利用に移っています。不安をゼロにする道具はありませんが、経路を知った人にとって、ChatGPTは管理できるリスクです。
チャットの対策で止まらず、学習ポリシーと権限管理まで含めて、経路ごとの設定とルールでChatGPTの情報漏洩を防ぎましょう。まずは、今日の設定確認から始めてください。