生成AIの情報漏洩を事例で解説!原因の種類と防ぐ対策も紹介
生成AIを仕事で使いたいけれど、情報漏洩のニュースを見て、うちで使って大丈夫かと不安になっていないでしょうか。ネット上には「5つの事例」といった記事が並びますが、出典が書かれておらず、どこまで本当なのか確かめられないものです。
この記事では、生成AIの情報漏洩を出典の確かな事例から解説します。なぜ起こるのかの原因、防ぐための対策、公的機関の指針までを技術に詳しくない人にも分かる言葉でまとめます。読み終えるころには、自社で何に気をつけ、どの順番で対策すればよいかを判断できるようになるはずです。結論から言うと、情報漏洩をゼロにはできません。入れない情報を決め、学習させない設定や法人プランを使い、教育とルールでそろえればリスクは大きく下げられます。
生成AIで情報漏洩は起こるのか【まず全体像】
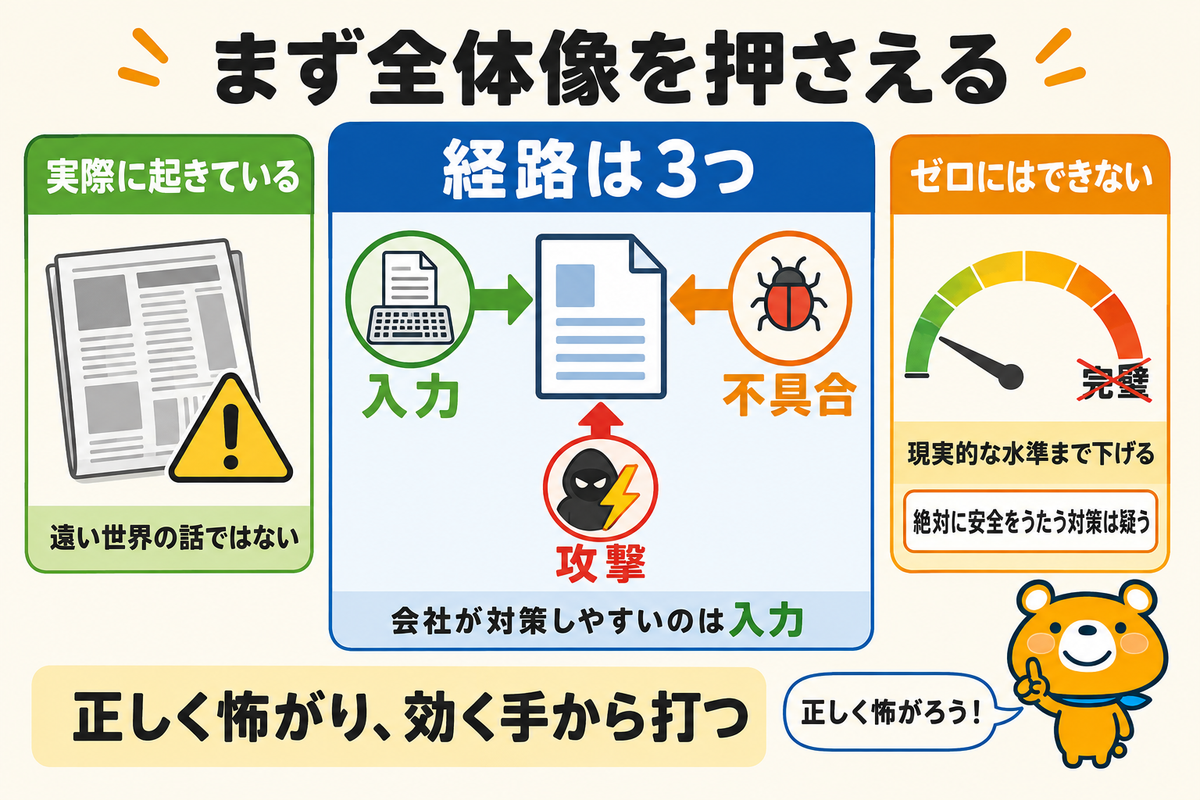
はじめに、全体像を次の3点で押さえます。
- 情報漏洩は実際に起きている
- 主に3つの経路で漏れる
- ゼロにはできないが下げられる
情報漏洩は実際に起きている
生成AIによる情報漏洩は、実際に起きているのが現実です。大手メーカーの従業員が機密を入力してしまった例や、サービス側の不具合で他人の情報が見えてしまった例が報じられています。決して、遠い世界の話ではありません。
とはいえ、正しく怖がることが大切です。むやみに禁止するのではなく、どこで漏れるのかを理解して必要な手を打てば、安全に使えます。まずは仕組みを知ることから始めましょう。
主に3つの経路で漏れる
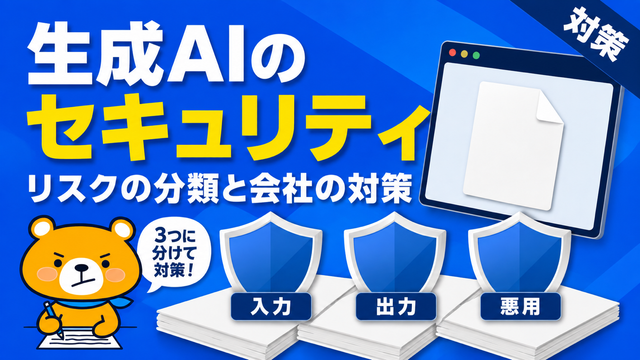
情報漏洩の経路は、大きく3つに整理できます。1つ目は、利用者が機密情報を入力してしまう経路です。2つ目は、サービス側の不具合や設定によって漏れてしまいます。3つ目は、外部からの攻撃やアカウントの盗難による経路です。
この3つのうち、会社が自分で対策しやすいのは1つ目です。多くの漏洩は、うっかりした入力が原因で起こります。だからこそ、入れてはいけない情報を決める対策が効くのです。
ゼロにはできないが下げられる
大前提として、情報漏洩のリスクをゼロにすることはできません。どんなサービスにも不具合や攻撃の可能性は残るからです。「絶対に安全」をうたう対策があれば、むしろ疑ってください。
大切なのは、リスクを現実的な水準まで下げることです。対策を優先順位の高い順に実施すれば、危険の大部分は避けられます。完璧を目指すより、確実に効く手から打つのが賢明です。
生成AIの情報漏洩の事例
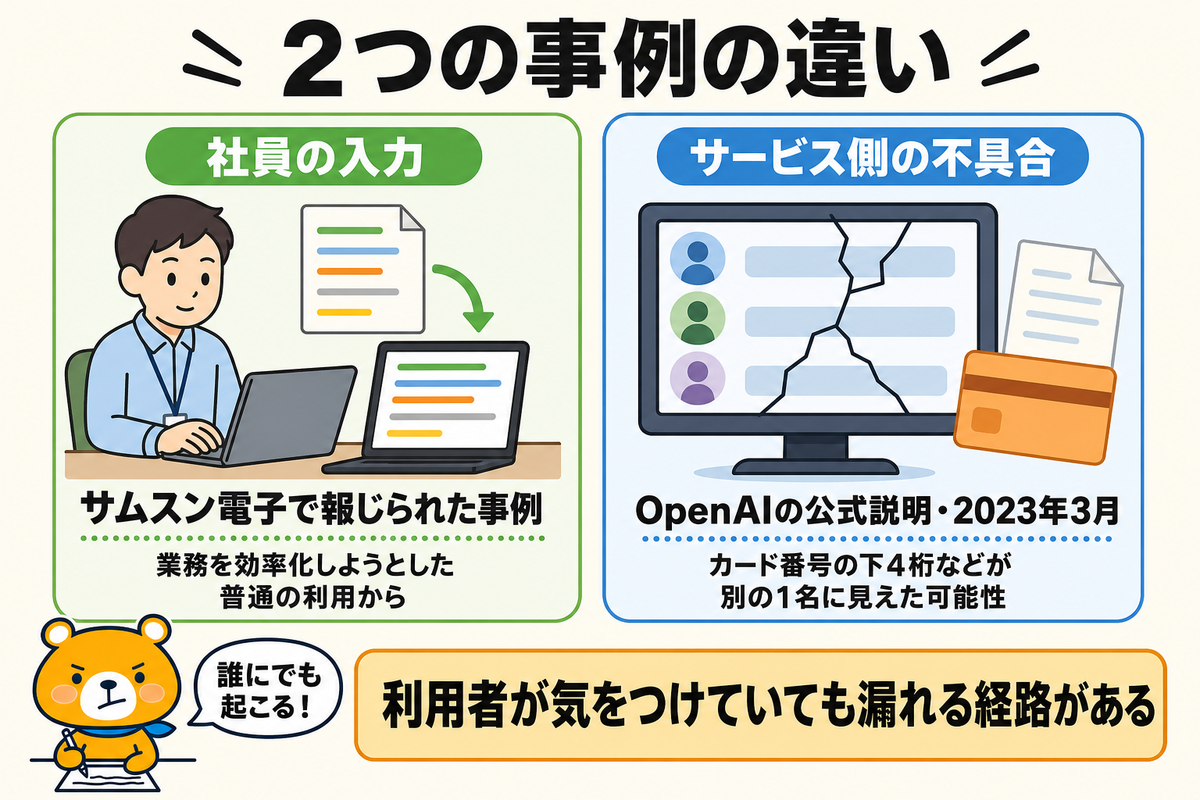
ここでは、出典の確かな事例を2つ紹介します。以下の2点です。
- 社員が機密を入力した事例(サムスン)
- サービス側の不具合で漏れた事例
社員が機密を入力した事例(サムスン)
最も知られているのが、サムスン電子で報じられた事例です。Bloombergなどの複数の報道によると、2023年に同社の従業員がChatGPTへ社内の機密情報を入力していたことが分かり、会社は社内での生成AIの利用を一時的に禁止しました。入力された内容には、ソースコードや社内会議の記録が含まれたと報じられています。
ここで押さえたいのは、悪意のある攻撃ではなく、業務を効率化しようとした社員のふつうの利用から起きた点です。詳細の一部は報道ベースで会社の公式発表ではありませんが、利用を禁止したこと自体は複数の大手メディアが一致して伝えています。誰の身にも起こりうると分かる事例です。
サービス側の不具合で漏れた事例
利用者が気をつけていても、サービス側の不具合で漏れることもあります。OpenAIの公式説明によると、2023年3月にプログラムの部品の不具合により、他の利用者のチャット履歴のタイトルが一時的に見えてしまう事象が起きました。同じ時間帯には一部の有料会員について、氏名や請求先住所、クレジットカードの種類・有効期限・カード番号の下4桁が別の1名に見えた可能性があるとされています。
カード番号の全桁が漏れたわけではなく、影響は限定的でしたが、提供側の不具合でも漏洩は起こると分かる事例です。だからこそ、そもそも重要な情報を預けすぎない発想が大切になります。
なぜ情報漏洩が起こるのか【原因の類型】
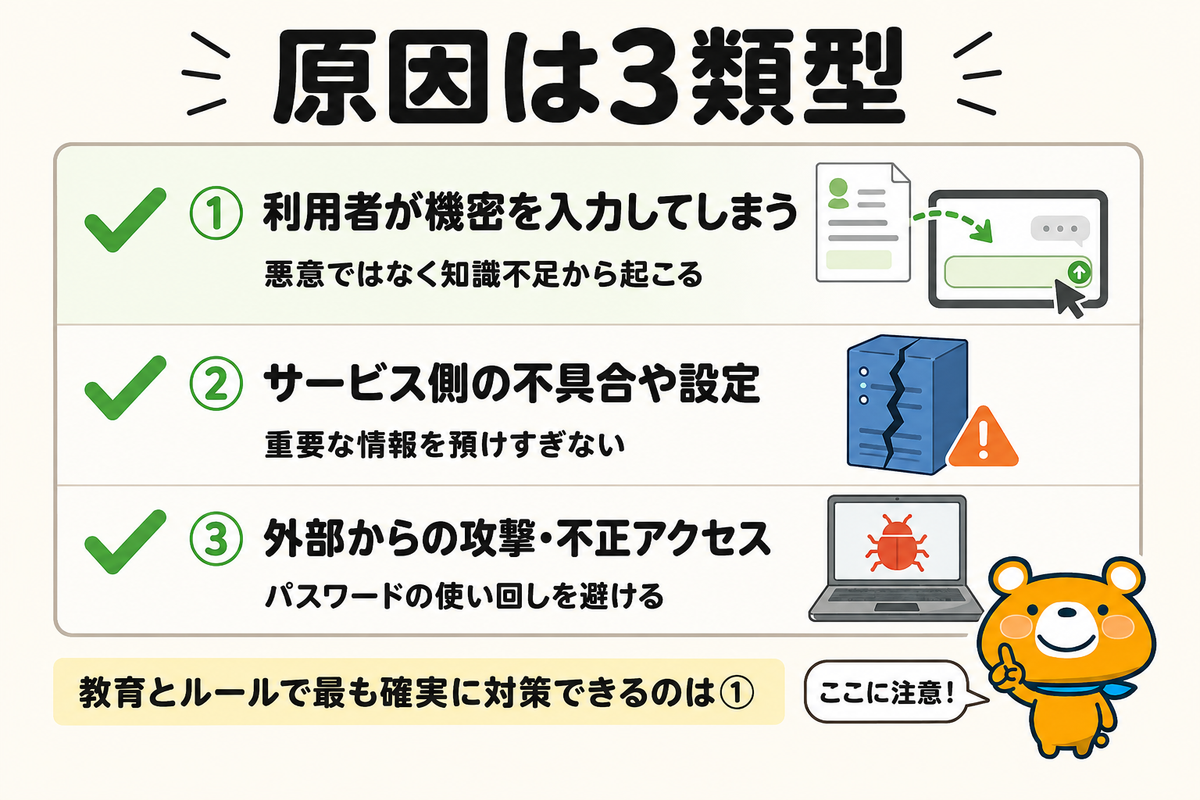
3つの経路を、もう少し詳しく見ておきましょう。原因を知ると、対策の理由が腹落ちします。
- 利用者が機密を入力してしまう
- サービス側の不具合や設定
- 外部からの攻撃・不正アクセス
利用者が機密を入力してしまう
最も多いのが、利用者自身が機密を入力してしまう原因です。便利さから、つい顧客情報や社外秘の資料を貼り付けてしまうケースです。個人向けのサービスでは、入力した内容がAIの学習に使われる場合があり、そこから間接的に外へ出る心配もあります。
これは、悪意ではなく知識不足から起こるものです。「何を入れてはいけないか」を全員が知らないと、防げません。逆にいえば、ここは教育とルールで最も確実に対策できる部分です。
サービス側の不具合や設定
2つ目は、サービスを提供する側の不具合や設定に起因する原因です。チャット履歴のタイトルが見えた事例のように、プログラムの不具合で他人の情報が見えてしまうことがあります。設定の見落としで、意図せず情報が共有されてしまう例もあります。
利用者側で完全には防げない領域ですが、対策がないわけではないのです。重要な情報を預けすぎないこと、信頼できる提供元とプランを選ぶことで、影響を小さくできます。
外部からの攻撃・不正アクセス
3つ目は、外部からの攻撃や不正アクセスによる原因です。たとえば、パソコンがマルウェア(悪意あるプログラム)に感染してアカウント情報が盗まれると、会話の履歴ごと第三者に渡る恐れがあります。AIをだまして不正な動作をさせる手口も知られた脅威です。
これは生成AIに限らない、一般的な情報セキュリティの問題でもあります。パスワードの使い回しを避け、端末を安全に保つといった基本の対策が、ここでも効いてきます。
生成AIの情報漏洩を防ぐ対策【優先順位つき】
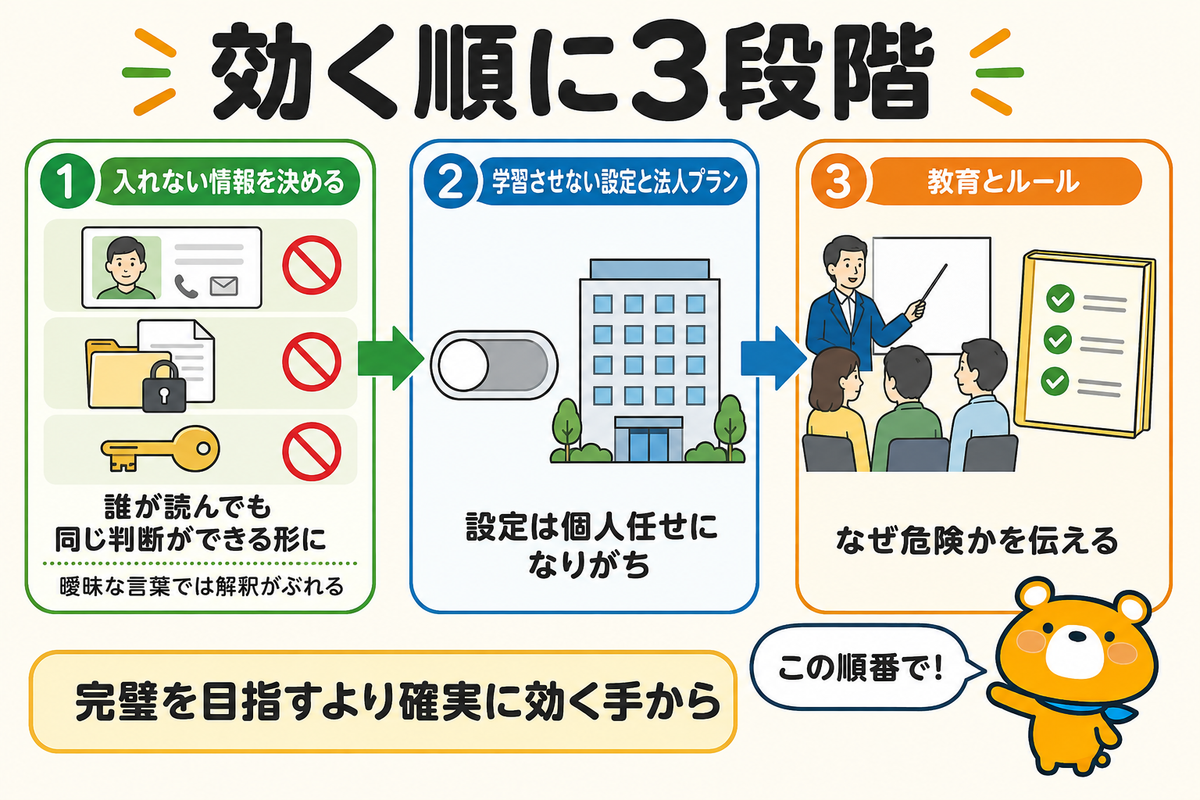
対策は、効果の高い順に手をつけるのがコツです。以下の3段階で進めましょう。
- まず入れない情報を決める
- 学習させない設定と法人プラン
- 教育とルールで組織を守る
まず入れない情報を決める
最優先は、入れてはいけない情報を決めることです。顧客や従業員の個人情報・パスワードなどの認証情報・未公開の製品や財務の情報・取引先との契約内容・自社のソースコードなどが代表例です。これらを入れないと決めるだけで、最も多い「入力による漏洩」を大きく防げます。
大切なのは、誰が読んでも同じ判断ができるよう、具体的なリストにすることです。「機密は入れない」という曖昧な言葉では、人によって解釈がぶれてしまいます。
学習させない設定と法人プラン
次に、入力が学習に使われないようにするのが第2段階です。個人向けプランでも、学習をオフにする設定や履歴を残さない機能を使えばリスクを下げられます。ただし設定は個人任せになりがちです。
会社として継続的に使うなら、既定で入力を学習に使わない法人プランに切り替えるのが確実です。設定の詳しい考え方は、関連記事にまとめています。
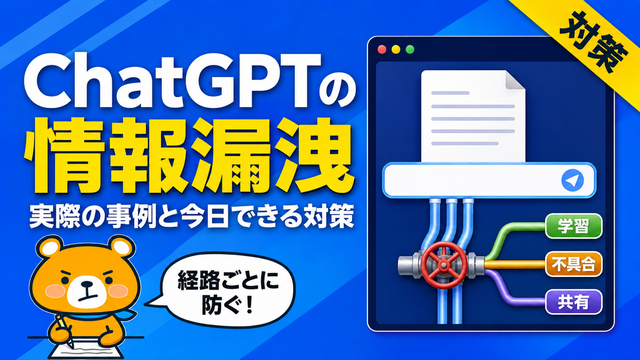
ChatGPTの情報漏洩を徹底解説!実際の事例と今日できる対策も紹介
教育とルールで組織を守る
最後に、教育とルールで組織全体をそろえます。どんなに良い設定をしても、使う人が危険を知らなければ事故は起こるものです。入れてはいけない情報のリストを共有し、なぜ危険なのかを研修で伝えることが欠かせません。
社内ルールの作り方や盛り込む項目は、ひな形とともに別記事で解説しています。
生成AIの社内ルールの作り方を徹底解説!盛り込む項目とひな形も紹介
公的機関が示す指針
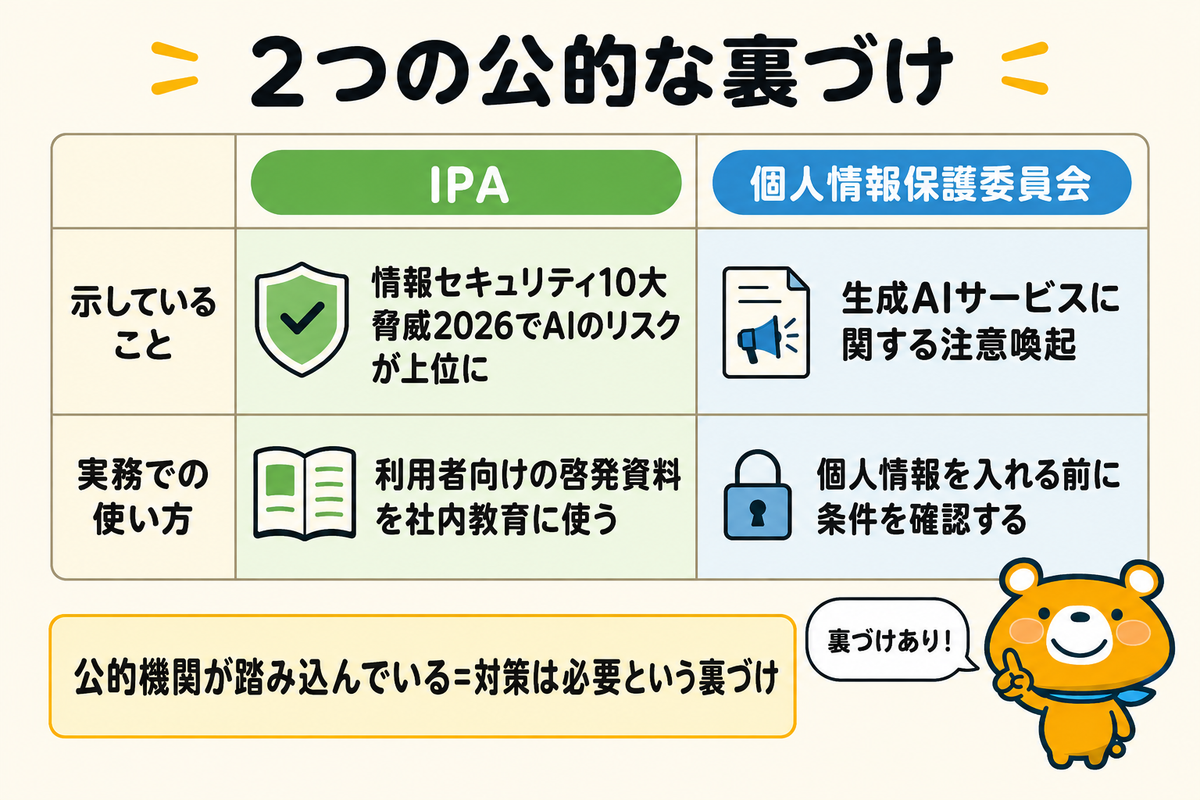
対策の裏づけとして、公的機関の指針も知っておくと安心です。以下の2点を押さえましょう。
- IPAが挙げる生成AIのリスク
- 個人情報保護委員会の注意喚起
IPAが挙げる生成AIのリスク
国の機関であるIPA(情報処理推進機構)も、生成AIのリスクに警鐘を鳴らしています。IPAの公式発表によると、毎年公表される「情報セキュリティ10大脅威」の2026年版で、AIの利用をめぐるサイバーリスクが組織向けの脅威として初めて上位に選ばれました。企業が向き合うべき重要な課題と位置づけられています。
IPAは、利用者向けの啓発資料も公開しています。そこでは、クラウド上のAIに営業秘密を教えないといった、具体的な注意点が示されているのです。公的機関がここまで踏み込んでいる点からも、対策の必要性がうかがえます。
個人情報保護委員会の注意喚起
個人情報を扱う場合は、個人情報保護委員会の注意喚起も参考になります。同委員会の公表資料によると、2023年に生成AIサービスに関する注意喚起が出されました。本人の同意なく配慮の必要な個人情報を取得しないことや、利用目的を日本語で示すことなどが求められた内容です。
つまり、個人情報を安易にAIへ入れることは、法律の観点からも慎重であるべきだと分かります。個人情報をどこまで入れてよいかは、次の関連記事でも詳しく扱っています。
ツール別・状況別の注意点
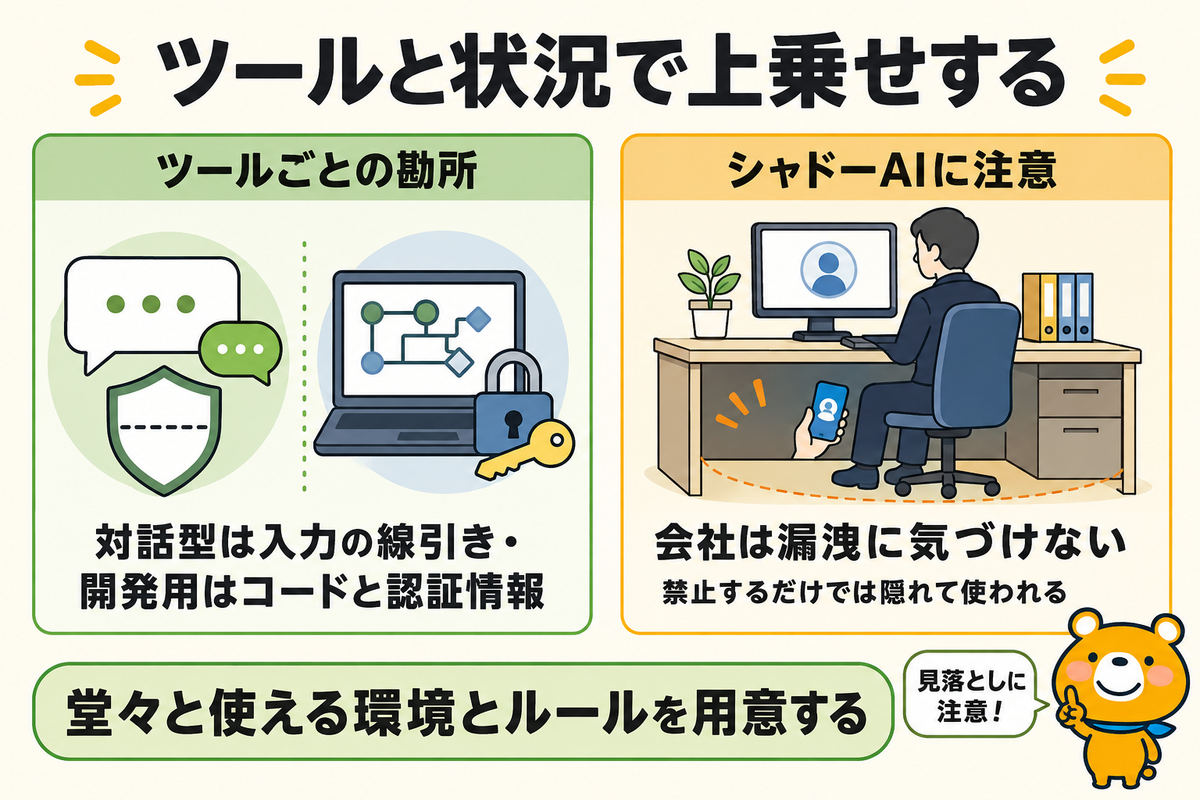
最後に、使うツールや状況ごとの勘所も押さえておきましょう。以下の2点です。
- ツールごとの勘所を押さえる
- 気づかず使う「シャドーAI」に注意
ツールごとの勘所を押さえる
情報漏洩の基本は共通ですが、ツールごとに勘所もあります。ChatGPTのような対話型AIでは、入力する情報の線引きが中心です。開発に使うコーディング用のAIでは、扱うコードや認証情報の管理が加わります。使うツールに合わせて、注意点を上乗せしましょう。
ツールごとの詳しい注意点は、それぞれの関連記事で解説しています。まずは自社で主に使うツールの記事から確認すると、無駄がありません。
Claude Codeの情報漏洩リスクを徹底解説!機密情報を守る設定も紹介
気づかず使う「シャドーAI」に注意
見落としがちなのが、会社が把握していないまま社員が使う「シャドーAI」です。個人アカウントの生成AIに業務情報を入れる利用が広がると、会社は漏洩に気づくことすらできません。禁止するだけでは、隠れて使われるだけです。
大切なのは、安全に使える環境とルールを用意し、堂々と使える状態にすることです。シャドーAIへの向き合い方は、別記事で詳しく解説しています。
シャドーAIとは?リスクと対策を徹底解説!公認ルートの作り方も紹介
生成AIの情報漏洩に関するよくある質問
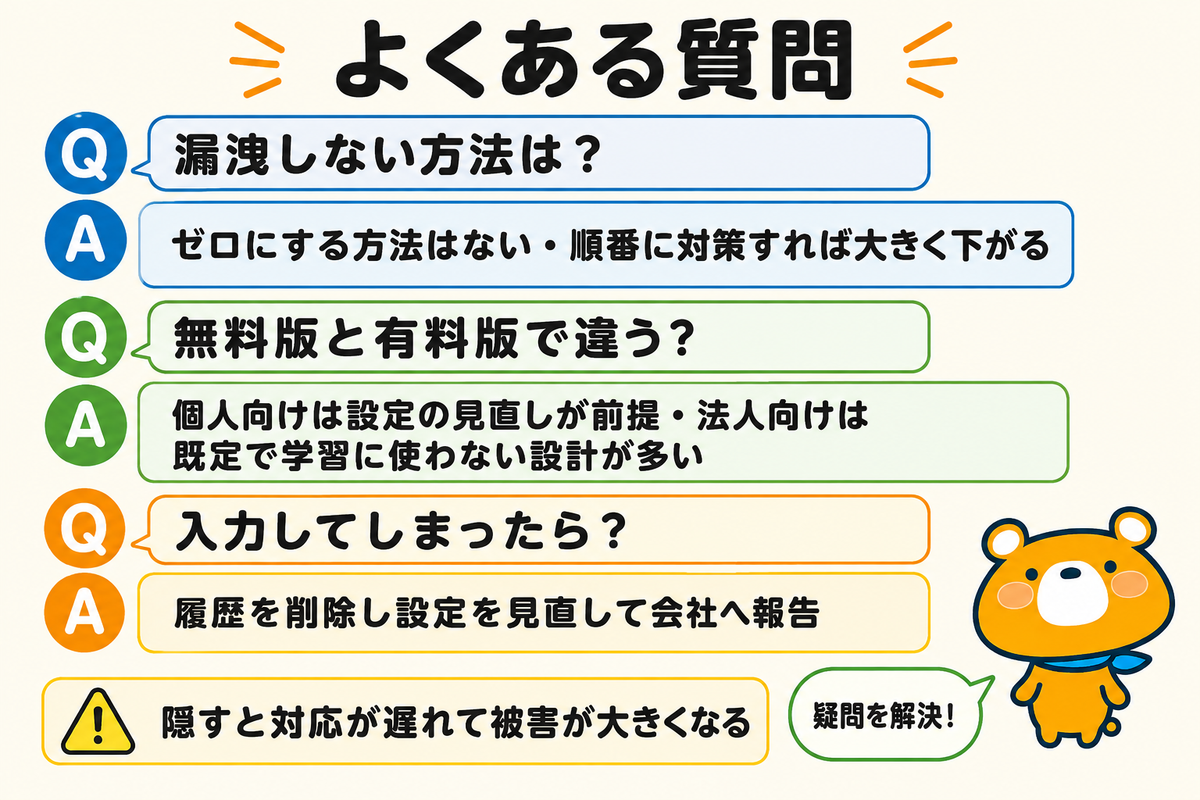
最後に、迷いやすい点へまとめて答えます。
- 情報漏洩しない方法はありますか?
- 無料版と有料版で漏洩リスクは違いますか?
- 入力してしまったらどうすればいいですか?
情報漏洩しない方法はありますか?
完全にゼロにする方法は存在しないのです。ただし、優先順位の高い順に対策すれば、リスクを大きく下げられます。まず入れない情報を決め、学習させない設定や法人プランを使い、教育とルールで組織をそろえる三段構えです。
「絶対に漏れない」とうたうサービスや方法は、むしろ疑うべきです。ゼロを目指すより、確実に効く対策を積み重ねる姿勢が、結果として安全につながります。
無料版と有料版で漏洩リスクは違いますか?
両者のリスクは別物です。多くの個人向けの無料・有料プランでは、入力が既定でAIの学習に使われうるため、設定の見直しが前提になります。一方、法人向けのプランは入力を既定で学習に使わない設計のものが多く、会社で使うには安心です。
ただし、プランを変えても「入れてはいけない情報を入れない」という基本は変わりません。プランは土台、入れる情報を選ぶのは運用、と二段構えで考えてください。
入力してしまったらどうすればいいですか?
まず、その会話の履歴を削除し、必要に応じて学習に使わない設定に見直します。そのうえで、何を入れてしまったかを会社に報告してください。隠すと、対応が遅れて被害が大きくなります。
さらに深刻な場合は、提供元へのデータ削除の依頼といった手段もあります。具体的な対処の手順は、関連記事にまとめました。
ChatGPTの情報漏洩を徹底解説!実際の事例と今日できる対策も紹介
生成AIの情報漏洩は入れない情報を決めることから防ぎましょう
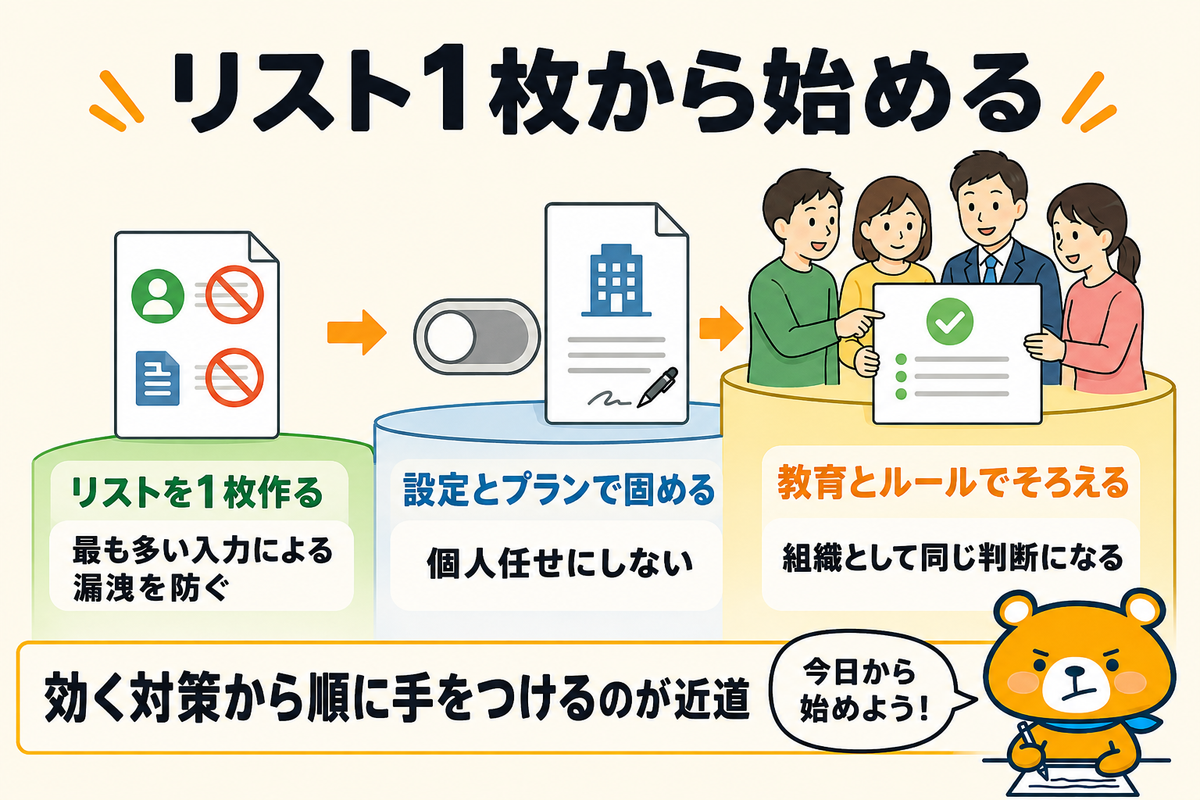
生成AIの情報漏洩は、サムスンの入力事例やOpenAIの不具合のように、実際に起きています。原因は、利用者の入力・サービス側の不具合・外部からの攻撃の3つに整理でき、なかでも多いのは入力によるものです。だからこそ、まず入れてはいけない情報を決めることが、最も効く対策になります。
そのうえで学習させない設定や法人プランを使い、教育とルールで組織をそろえれば、リスクは現実的な水準まで下げられるはずです。IPAや個人情報保護委員会も、生成AIのリスクに注意を促しています。完璧を目指すより、効く対策から順に手をつけるのが近道です。まずは自社で「入れてはいけない情報のリスト」を一枚作るところから始めてみてください。