AIに個人情報を入れてよい?どこまで大丈夫かを個人情報保護法から解説
AIに顧客名簿を整理させたいけれど、個人情報を入れて大丈夫なのか、法律に触れないか不安になっていないでしょうか。「入れてはいけない」と書く記事は多いものの、なぜダメでどこまでならよいのかを、法的な根拠つきで説明した記事は見当たらないものです。
この記事では、AIに個人情報を入れてはいけない理由と個人情報保護委員会が示す注意点を整理します。そのうえで「どこまで入れてよいか」の判断のしかたを、法律に詳しくない意思決定者にも分かる言葉で解説します。読み終えるころには、AIに個人情報をどこまで入れてよいかを、根拠をもって自分で判断できるようになるはずです。結論から言うと、個人情報は原則として入れないのが安全です。利用目的の範囲内で学習に使われない設定を確認し、本人の同意か匿名化があれば入れられる場合もあります。
AIに個人情報を入れてよいのか【結論】
まず、結論の全体像を次の3点で押さえます。
- 原則は「入れない」が安全
- ただし条件を満たせば入れられる
- 個人情報・個人データ・要配慮個人情報の違い
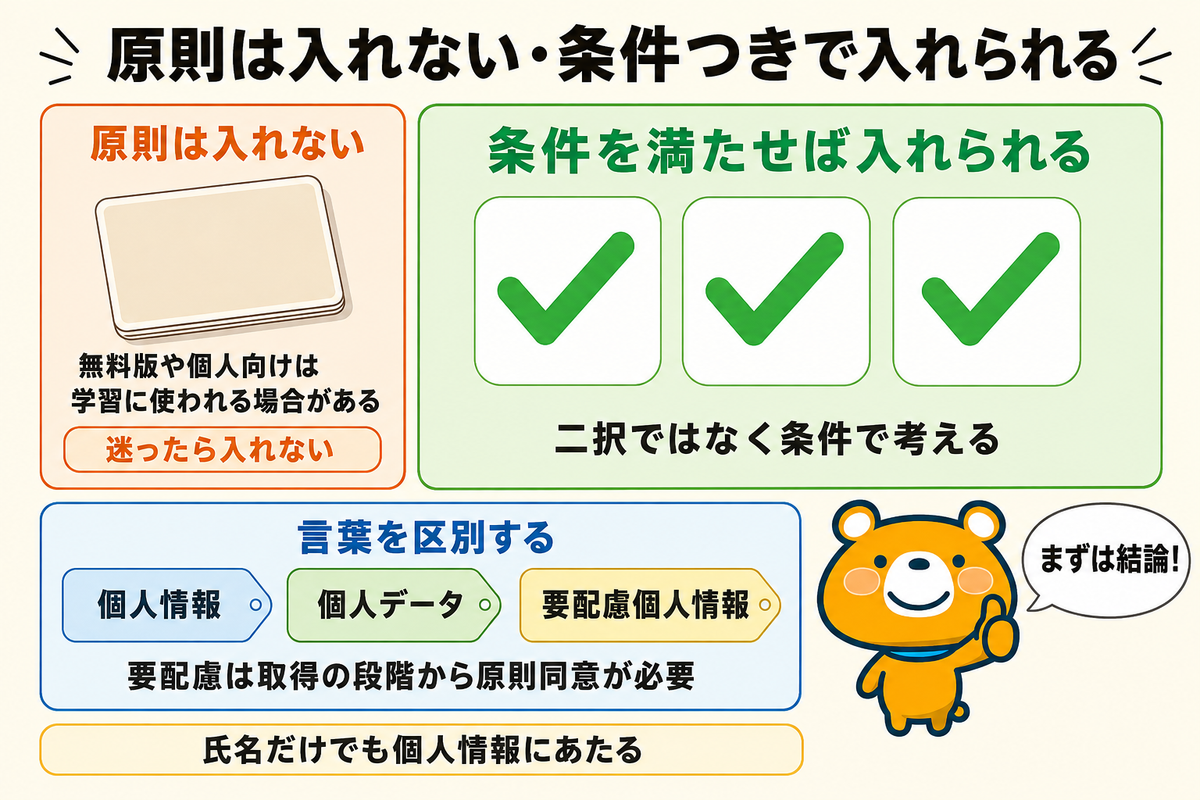
原則は「入れない」が安全
いちばん安全なのは、AIに個人情報を入れないことです。とくに無料版や個人向けの生成AIでは、入力した内容が学習に使われる場合があり、思わぬ形で外に出るリスクがあります。迷ったら入れない、が基本の姿勢です。
ただし、「絶対に入れてはいけない」わけではありません。仕事で使う以上、まったく扱わないのは現実的でない場面もあります。大切なのは、条件を満たしているかを確認したうえで判断することです。
ただし条件を満たせば入れられる
個人情報を入れてよいかは、いくつかの条件で決まります。鍵になるのは3つです。利用目的の範囲内であること、入力が学習に使われない設定や契約であること、そして本人の同意か匿名化があることです。
これらを満たさないまま個人情報を入れると、法律に触れる可能性があります。逆にいえば、条件を確認できれば、過度に恐れる必要はありません。「入れる・入れない」の二択ではなく、「条件を満たすか」で考えるのが正しい向き合い方です。
個人情報・個人データ・要配慮個人情報の違い
判断の前に、言葉を整理しておきましょう。個人情報保護法によると、個人情報とは生きている個人に関する情報で、氏名などから特定の個人を識別できるものです。氏名だけでも個人情報にあたります。
そのうち、名簿や顧客データベースのようにまとめて管理されているものを「個人データ」と呼びます。さらに病歴や信条、犯罪の経歴のように、取り扱いに特に配慮が必要なものが「要配慮個人情報」です。要配慮個人情報は、取得の段階から原則として本人の同意が必要で、より慎重な扱いが求められます。
AIに個人情報を入れてはいけない理由
なぜ慎重であるべきか、理由を3つに分けて説明します。
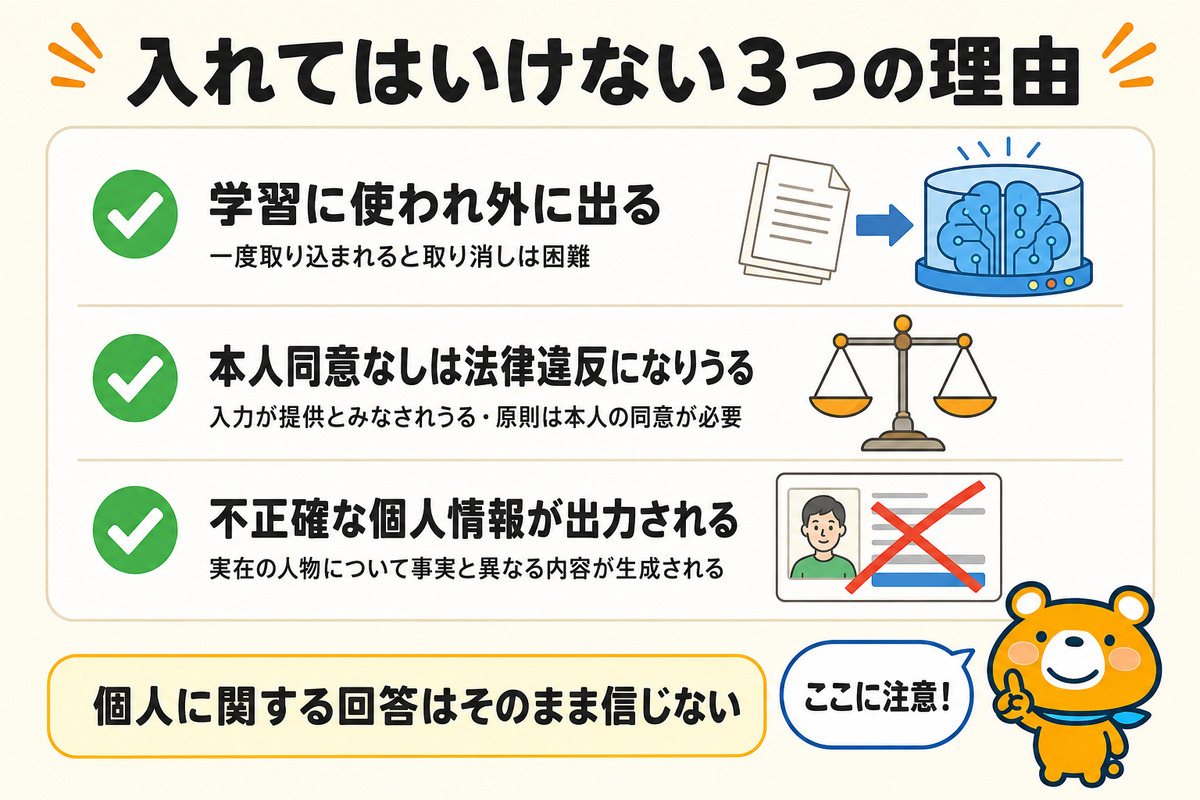
- 入力が学習に使われ外に出る
- 本人同意なしは法律違反になりうる
- 不正確な個人情報が出力される
入力が学習に使われ外に出る
1つ目は、入力した個人情報がAIの学習に使われ、外へ出る恐れがあることです。個人情報保護委員会の資料によると、入力した個人情報が機械学習に利用され、他の情報と結びついて出力されるリスクが指摘されています。一度学習に取り込まれると、後から取り消すのは困難です。
つまり、その場のやりとりで終わらずAIの一部として残る可能性があります。だからこそ、入力が学習に使われない設定になっているかの確認が重要です。
本人同意なしは法律違反になりうる
2つ目は、法律に触れる可能性です。個人情報保護委員会によると、本人の同意なく個人データを含むプロンプトを入力し、それが応答以外の目的で取り扱われる場合は個人情報保護法に違反する可能性があります。プロンプトへの入力が、提供者への個人データの提供とみなされうるためです。
個人データを第三者に提供するには、原則として本人の同意が必要だと法律(第27条)で定められています。会社が顧客の個人データを安易にAIへ入れることは、この観点から慎重であるべきです。個人ではなく事業者としての利用では、この責任がより重くなります。
不正確な個人情報が出力される
3つ目は、誤った個人情報が出力されるリスクです。個人情報保護委員会も、AIが確率的に文章を作る仕組みから、応答結果に不正確な内容の個人情報が含まれるリスクを挙げています。実在する人物について、事実と異なる情報が生成されることもあります。
これは、入力した情報が漏れる問題とは別の、AIならではのリスクです。個人に関する回答は、そのまま信じず、必ず事実を確認する姿勢が欠かせません。
個人情報保護委員会が示す注意点
判断の土台として、公的な一次情報を押さえましょう。以下の3点です。
- 事業者向けの注意点
- 一般の利用者向けの留意点
- OpenAIへの注意喚起の中身
事業者向けの注意点
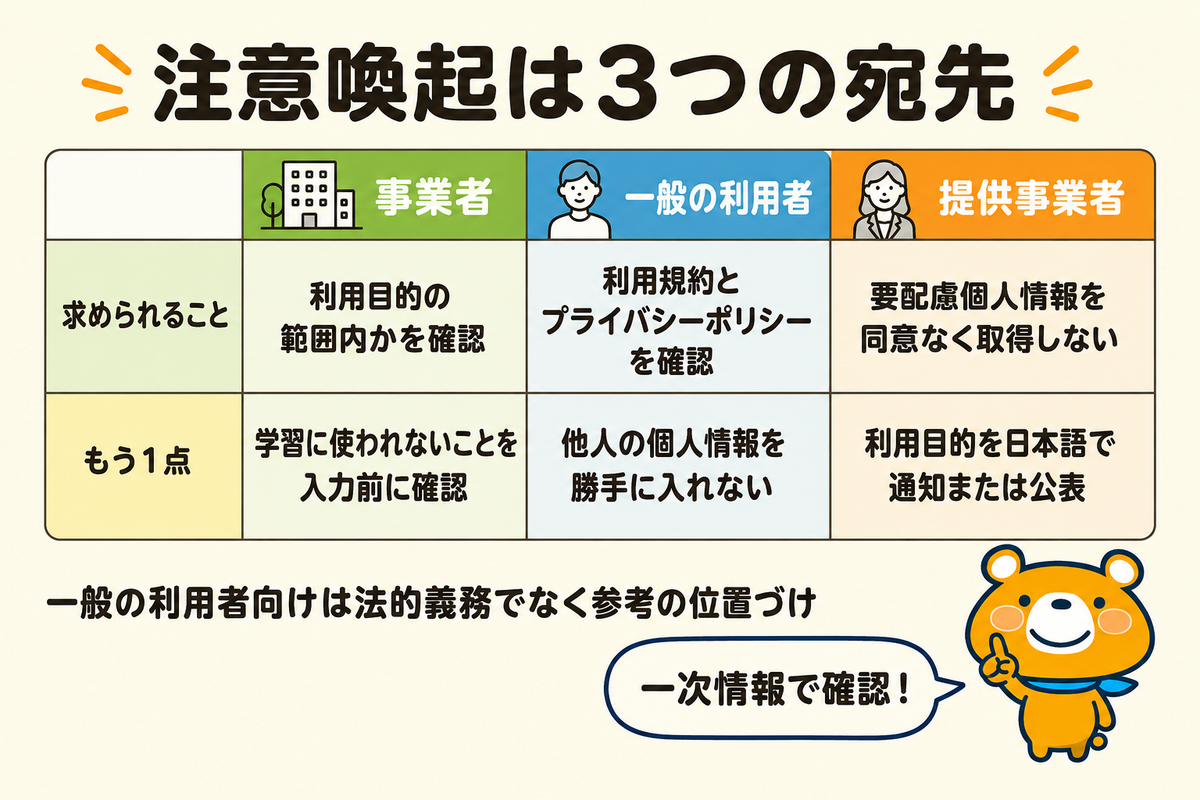
会社として使う場合は、事業者向けの注意点が基準になります。個人情報保護委員会が2023年に公表した注意喚起によると、事業者が個人情報を含むプロンプトを入力する際は、特定した利用目的の達成に必要な範囲内かどうかの確認が第一です。
加えて、本人の同意なく個人データを入力し、それが学習など応答以外に使われる場合は法律違反となりえます。そのため入力前に、その個人データが機械学習に利用されないことなどを十分に確認するよう示しています。この2点が、事業者が守るべき軸です。
一般の利用者向けの留意点
個人として使う場合にも、留意点が示されています。同じ注意喚起では一般の利用者に向けて、入力した個人情報が学習に使われ不正確に出力されるリスクや、応答に誤った個人情報が含まれるリスクを挙げています。そのうえで利用規約やプライバシーポリシーを確認し、適切に判断するよう促す内容です。
なお、一般の利用者向けの内容は、法的な義務というより参考の位置づけです。とはいえ、他人の個人情報を勝手に入れるようなことは避けるべきで、基本の考え方は事業者と変わりません。
OpenAIへの注意喚起の中身
参考として、提供事業者への注意喚起も知っておくと理解が深まります。個人情報保護委員会は2023年、ChatGPTを提供するOpenAIに対し、個人情報保護法にもとづく注意喚起を行いました。その内容は、本人の同意なく要配慮個人情報を取得しないことと、利用目的を日本語で通知または公表することの2点です。
つまり、利用者側だけでなく、提供する側にもルールが求められています。国がここまで具体的に動いている点からも、AIと個人情報の扱いが重要なテーマだと分かるはずです。
「どこまで入れてよいか」の判断フレーム
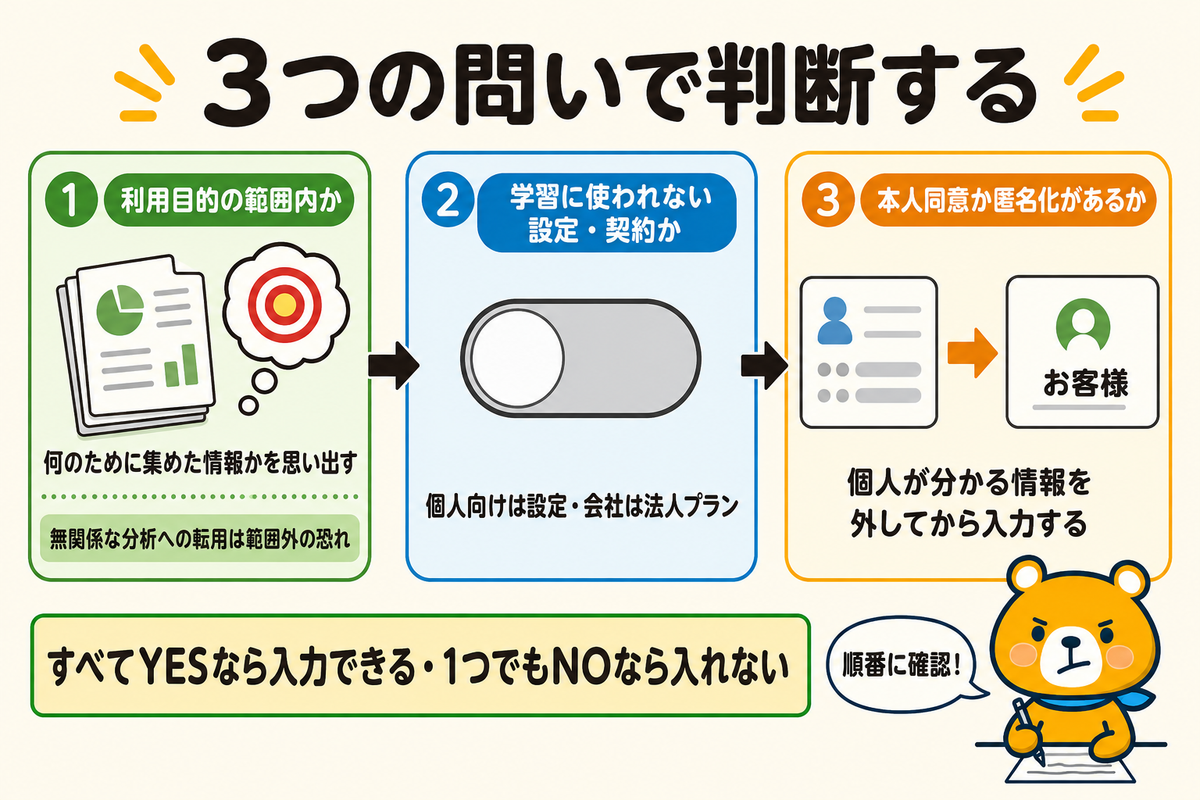
ここまでを踏まえ、実際の判断に使える3つの問いにまとめます。この順で確認しましょう。
- 利用目的の範囲内か
- 学習に使われない設定・契約か
- 本人同意か匿名化がされているか
利用目的の範囲内か
1つ目の問いは、その利用があらかじめ定めた利用目的の範囲内かどうかです。個人情報保護委員会も、必要な範囲内であることの確認を求めています。たとえば「顧客対応のために取得した情報」を、無関係な分析にAIで使うのは範囲外にあたる恐れがあります。
自社が個人情報を何のために集めたかを思い出し、その目的の中に収まっているかを確認してください。目的からはみ出す使い方は、AIかどうかにかかわらず慎重であるべきです。
学習に使われない設定・契約か
2つ目の問いは、入力が学習に使われない状態かどうかです。個人向けプランでは学習をオフにする設定を、会社での利用では既定で学習に使わない法人プランを選ぶことが、ここに当たります。契約や設定でこれを確認できるかが分かれ目です。
学習に使われない状態であれば、個人データの提供とみなされるリスクを下げられます。逆に、設定を確認しないまま個人データを入れるのは避けてください。プランやデータの扱いは、関連記事でも解説しています。
ChatGPTの運営会社はどこ?会社で使う判断と機密情報の線引きを解説
本人同意か匿名化がされているか
3つ目の問いは、本人の同意があるか、または個人が特定されない形になっているかです。本人の同意があれば扱える範囲は広がります。同意がなくても、氏名や住所を一般的な表現に置き換えて特定できないようにすればリスクを大きく下げられます。
実務では、そもそも個人が分かる情報を外してから入力するのが簡単で確実です。「田中様」を「お客様」に、具体的な数字を「一定額」に置き換えるだけでも、要点を保ったまま安全に使えます。
会社で個人情報をAIに扱うときのルール
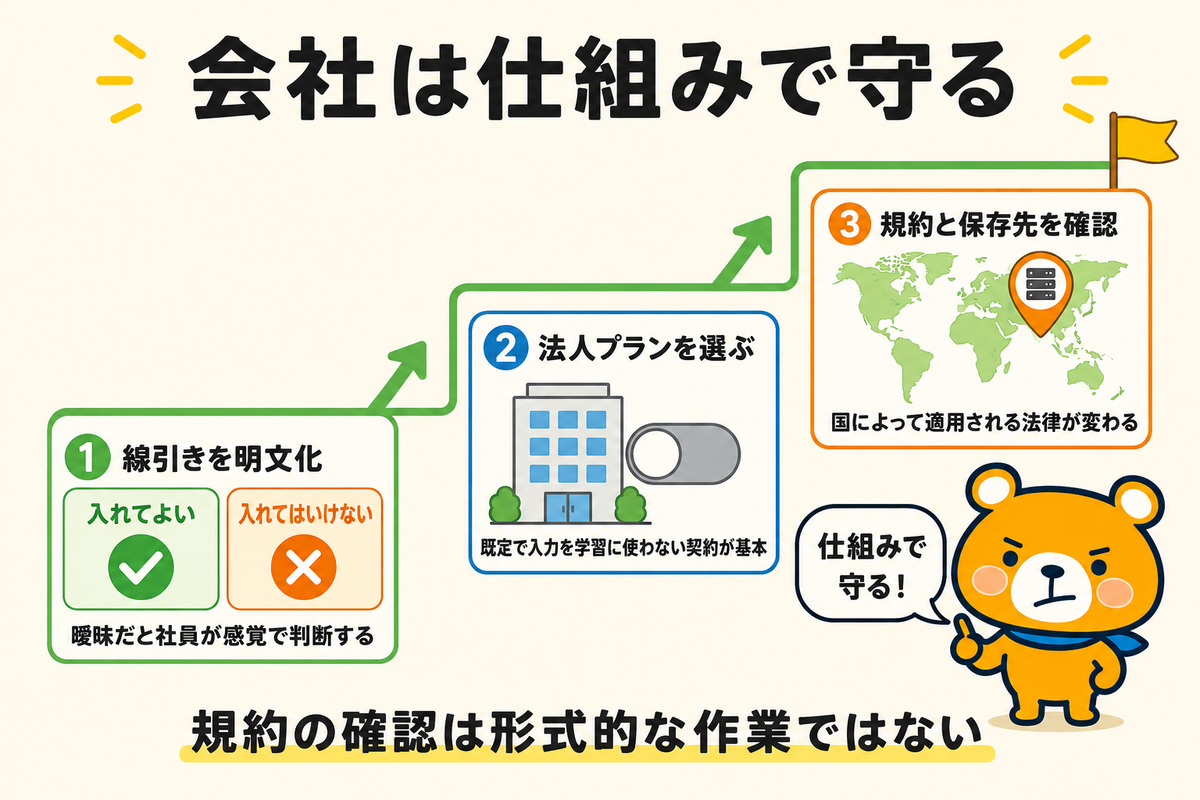
会社で使うなら、個人任せにせず仕組みで守りましょう。以下の2点です。
- 入れてよい情報の線引きを決める
- 法人プランと利用規約を確認する
入れてよい情報の線引きを決める
まず、入れてよい情報と入れてはいけない情報の線引きを、社内で明文化します。利用目的・学習設定・同意の3つの確認を、誰が読んでも同じ判断ができるルールに落とし込むイメージです。曖昧なままでは、社員がそれぞれの感覚で個人情報を入れてしまいます。
ルールの作り方や盛り込む項目は、ひな形とともに別記事で解説済みです。
生成AIの社内ルールの作り方を徹底解説!盛り込む項目とひな形も紹介
法人プランと利用規約を確認する
次に、使うサービスのプランと利用規約を確認します。会社で個人情報を扱うなら、既定で入力を学習に使わない法人プランが基本です。あわせて、利用規約やプライバシーポリシーで、入力データがどう扱われるかを確かめておきましょう。
海外のサービスでは、データがどの国に保存されるかも確認したい点です。国によって適用される法律が変わるため、規約の確認は形式的な作業ではありません。情報漏洩全体の対策は、関連記事も参考になります。
個人情報を入れてしまったときの対処
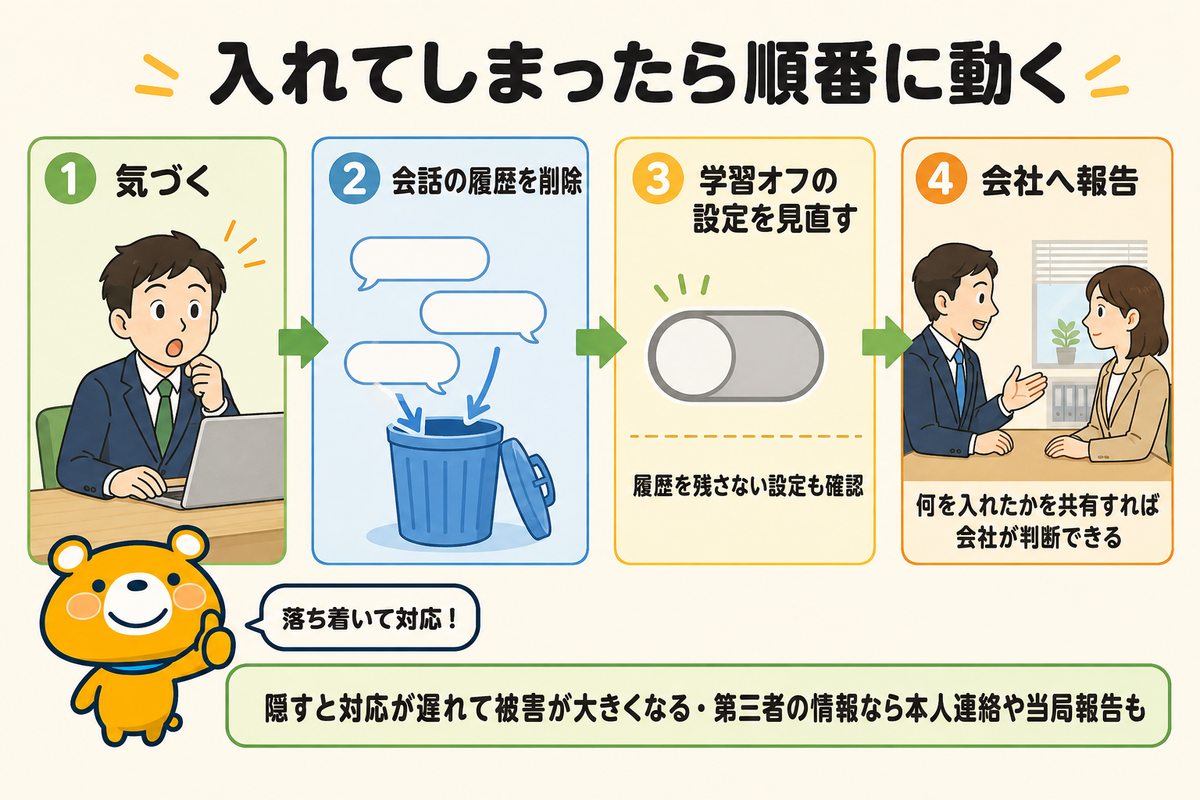
うっかり入れてしまった場合も、順を追って対応すれば大丈夫です。以下の2点で動きましょう。
- まず履歴を消し設定を見直す
- 会社と本人への対応を考える
まず履歴を消し設定を見直す
気づいたら、まずその会話の履歴を削除し、学習に使わない設定になっているかを見直します。個人向けプランでは、履歴を残さない設定や、学習をオフにする設定を確認してください。放置せず、早めに動くことが被害を抑える第一歩です。
そのうえで、必要に応じて提供元へのデータ削除の依頼も検討します。まず自分でできる範囲を素早く行い、それから次の対応に移るのが順序です。
会社と本人への対応を考える
会社の情報や顧客の個人情報を入れてしまった場合は、個人で処理せず、速やかに会社へ報告します。何を入れてしまったかを共有すれば、会社として必要な対応を判断できます。隠すと、対応が遅れて被害が大きくなるからです。
顧客など第三者の個人情報が関わる場合は、会社の方針に従い、本人への連絡や当局への報告が必要になることもあります。どこまで対応すべきかは、入れた情報の中身によって変わるため、まずは正直に共有することが出発点です。
AIと個人情報に関するよくある質問
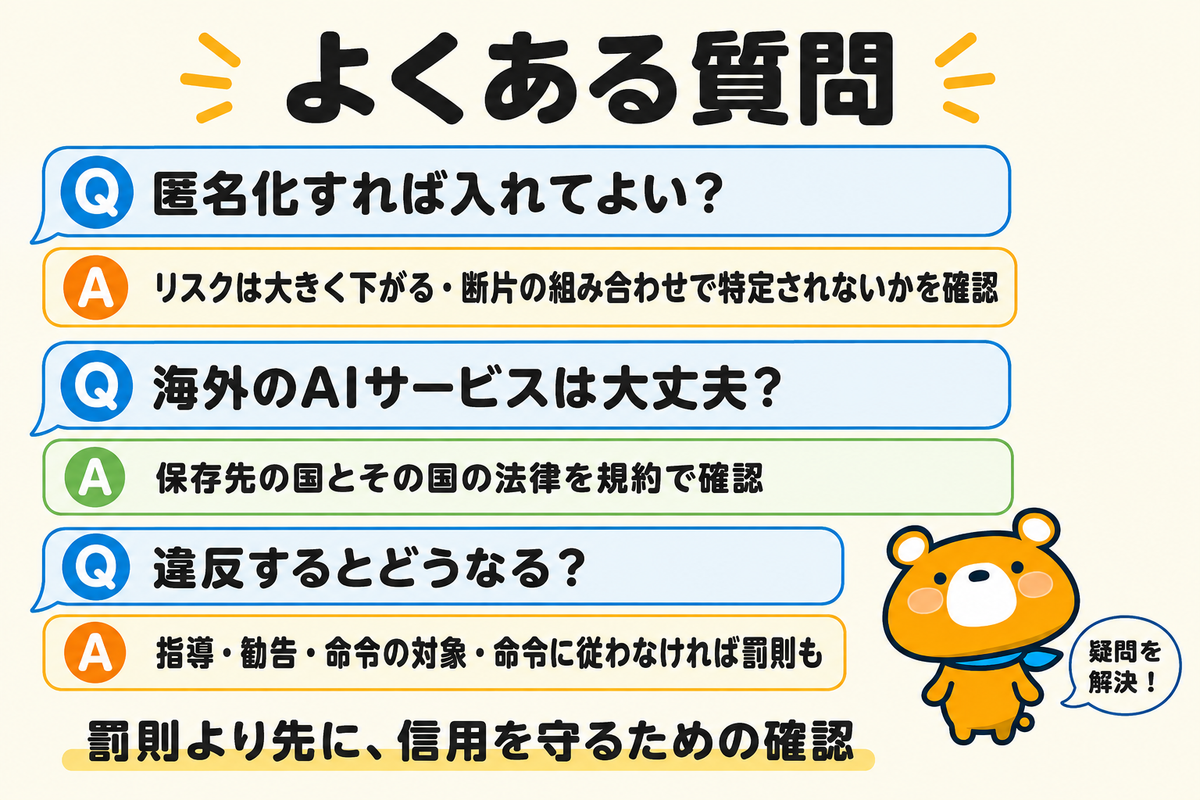
最後に、迷いやすい点へまとめて答えます。
- 匿名化すれば入れてよいですか?
- 海外のAIサービスは大丈夫ですか?
- 個人情報保護法に違反するとどうなりますか?
匿名化すれば入れてよいですか?
多くの場合、リスクを大きく下げられるはずです。氏名や住所など、個人を特定できる情報を一般的な表現に置き換えれば、そもそも個人情報として扱う必要が薄れます。実務では、この「入れる前に個人が分からないようにする」方法が最も手軽で確実です。
ただし、断片を組み合わせると個人が分かってしまう場合もあるため、油断は禁物です。誰の情報か推測できない状態になっているかを、入力前に一度見直してください。
海外のAIサービスは大丈夫ですか?
サービスによります。海外のAIでは、入力したデータが海外のサーバーに保存され、その国の法律が適用される場合もあるのです。実際に、個人情報保護委員会が特定の海外サービスについて、データが国外に保存され現地の法令が適用される旨の情報提供を行った例もあります。
使う前に、データがどの国で扱われるかを利用規約で確認しましょう。とくに個人情報や機密を扱うなら、保存先や適用される法律まで見ておくと安心です。
個人情報保護法に違反するとどうなりますか?
事業者が違反した場合、個人情報保護委員会からの指導や勧告、命令の対象になり得ます。命令に従わない場合などには、罰則が科されることもある点に注意が必要です。金銭的な負担だけでなく、顧客や取引先からの信用を失う影響も小さくありません。
罰則を恐れる以前に、個人情報を守ることは会社の信頼そのものです。3つの確認と社内ルールを整えておけば、違反のリスクは大きく下げられます。
AIへの個人情報の入力は3つの確認で判断しましょう
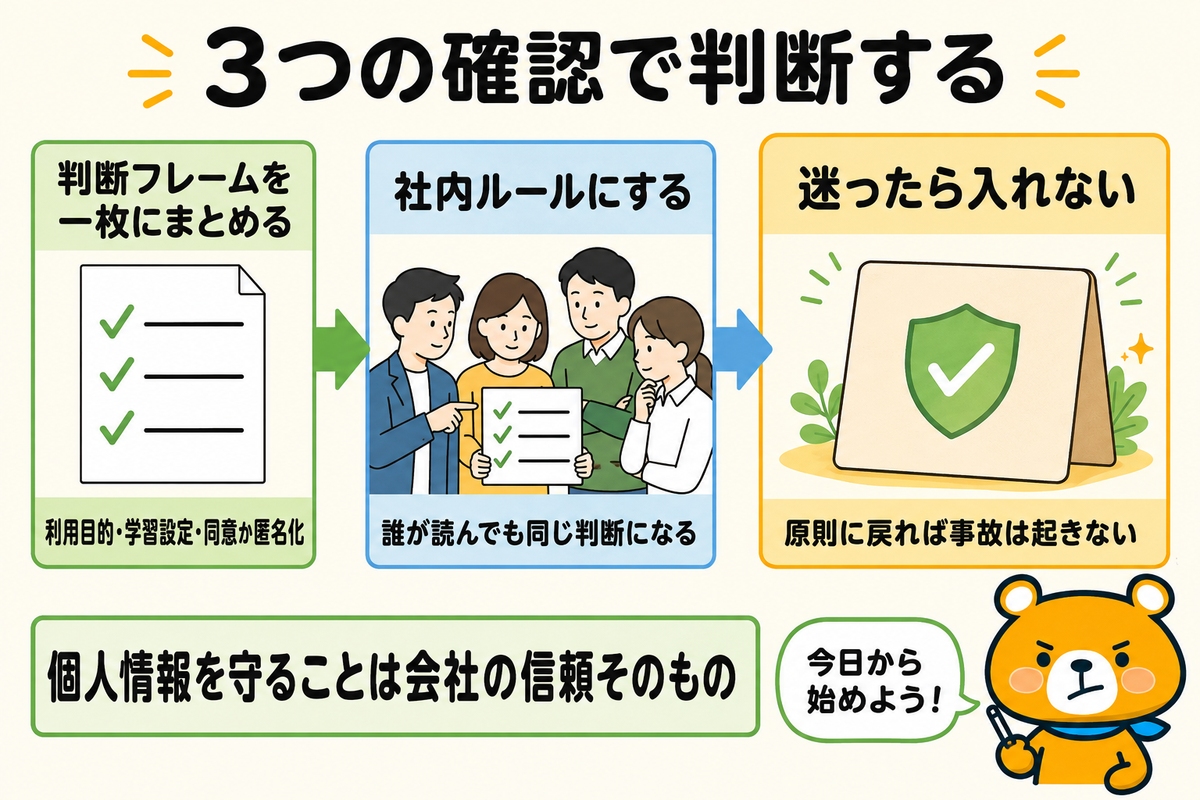
AIに個人情報を入れてよいかは、「入れる・入れない」の二択ではなく、条件を満たすかで判断するものです。原則は入れないのが安全です。利用目的の範囲内で学習に使われない設定や契約を確認し、本人の同意か匿名化があれば入れられる場合もあります。この3つの確認が、判断の軸です。
個人情報保護委員会も事業者に対し、利用目的の範囲内であることと、学習に使われないことの確認を求めています。会社で使うなら、入れてよい情報の線引きを明文化し、法人プランと利用規約を確認しておきましょう。まずは、自社の判断フレームを一枚にまとめ、迷ったら「入れない」を徹底するところから始めてみてください。